SiberMagazin Kullandığınız ürünlerden haberdar olunSeçtiğiniz üreticilerde aktif istismar ve acil patch uyarıları; tarayıcı bildirimi ya da e-posta.Haberdar ol ›SiberMagazin Zafiyet Takip MerkeziZero-day, CISA KEV ve kritik açıklar tek ekranda; üreticiye göre filtreleyin.Takibe başla ›
20 Kasım 2026 CumaRSSMarkaHakkımızda
SON DAKİKA
20:00 WhatsApp, bir dolandırıcılık kampanyasını durdururken bulduğu açığı kapattı: reklam yanıtı mesajı alıcının IP adresini sızdırabiliyordu (CVE-2026-23871)20:00 Güncelleme: NSA, NSA Net kesintisinin ardından büyük ölçüde normal düzene döndü — bazı tesislerde "Code Orange" sürüyor, neden PHP patch'leri olarak gösterildi19:20 Valve, Steam Machine fiyatlarının yeniden artabileceği uyarısını yaptı: neden bellek ve depolama maliyeti19:00 NSA uyardı: kişisel bilgisayarda takılı bırakılan CAC kartları, PIN'i kaydeden zararlı yazılımla federal sitelere giriş için kullanılabilir19:00 Equinor siber saldırının durdurulduğunu açıkladı; aynı hafta Norveçli elektrik şirketi Skagerak Energi de bir saldırı girişimi tespit etti18:00 Rubrik Zero Labs raporu: ransomware sonrası medyan kurtarma süresi 20 gün, her dört kurbandan biri altı haftayı aşıyor18:00 Wellington IT ihlali İngiltere'ye uzanıyor: ICO credit union'lardan bildirim almaya başladı, açık 6 Ekim'de kapatılmış ama bildirim 16 Kasım'da yapılmış17:00 N-able'dan Mail Assure ihlali için yeni ayrıntı: kesinti dünya genelinde, şirket sorunu önce giderdiğini düşünmüş; mailbox senkronizasyonu da kapalı17:00 Fort Smith saldırısının adli raporu çıktı: saldırgan ağda 24 Temmuz'dan beri vardı, Interlock'un üstlenmesi doğrulandı; polis kayıtları hâlâ erişilemez17:00 BYOD fidye grubunun imzası sesli fidye notu: New Mexico'da hastane ambulansları yönlendirdi, Vanderbilt'te mesaj derste çaldı; grubun veri iddiaları doğrulanmadı20:00 WhatsApp, bir dolandırıcılık kampanyasını durdururken bulduğu açığı kapattı: reklam yanıtı mesajı alıcının IP adresini sızdırabiliyordu (CVE-2026-23871)20:00 Güncelleme: NSA, NSA Net kesintisinin ardından büyük ölçüde normal düzene döndü — bazı tesislerde "Code Orange" sürüyor, neden PHP patch'leri olarak gösterildi19:20 Valve, Steam Machine fiyatlarının yeniden artabileceği uyarısını yaptı: neden bellek ve depolama maliyeti19:00 NSA uyardı: kişisel bilgisayarda takılı bırakılan CAC kartları, PIN'i kaydeden zararlı yazılımla federal sitelere giriş için kullanılabilir19:00 Equinor siber saldırının durdurulduğunu açıkladı; aynı hafta Norveçli elektrik şirketi Skagerak Energi de bir saldırı girişimi tespit etti18:00 Rubrik Zero Labs raporu: ransomware sonrası medyan kurtarma süresi 20 gün, her dört kurbandan biri altı haftayı aşıyor18:00 Wellington IT ihlali İngiltere'ye uzanıyor: ICO credit union'lardan bildirim almaya başladı, açık 6 Ekim'de kapatılmış ama bildirim 16 Kasım'da yapılmış17:00 N-able'dan Mail Assure ihlali için yeni ayrıntı: kesinti dünya genelinde, şirket sorunu önce giderdiğini düşünmüş; mailbox senkronizasyonu da kapalı17:00 Fort Smith saldırısının adli raporu çıktı: saldırgan ağda 24 Temmuz'dan beri vardı, Interlock'un üstlenmesi doğrulandı; polis kayıtları hâlâ erişilemez17:00 BYOD fidye grubunun imzası sesli fidye notu: New Mexico'da hastane ambulansları yönlendirdi, Vanderbilt'te mesaj derste çaldı; grubun veri iddiaları doğrulanmadı
SiberMagazin Yeni: Kullandığınız ürünlerden haberdar olun. Üretici başına önem eşiği, e-postada anında uyarı, haftalık bülten. Hesap gerekmez. Nasıl kurulur ›Haberdar ol

NSA uyardı: kişisel bilgisayarda takılı bırakılan CAC kartları, PIN'i kaydeden zararlı yazılımla federal sitelere giriş için kullanılabilir

ABD Savaş Bakanlığı ve NSA, Common Access Card (CAC) okuyucusu bağlı kişisel bilgisayarları hedef alan zararlı yazılımlara karşı uyarı yayımladı. Zararlı, kart PIN'ini kaydettikten sonra kart okuyucuda kaldığı sürece kartın kimlik bilgileriyle federal sitelere oturum açabiliyor.
SiberMagazin Haber Merkezi2 dk okuma
NSA uyardı: kişisel bilgisayarda takılı bırakılan CAC kartları, PIN'i kaydeden zararlı yazılımla federal sitelere giriş için kullanılabilir
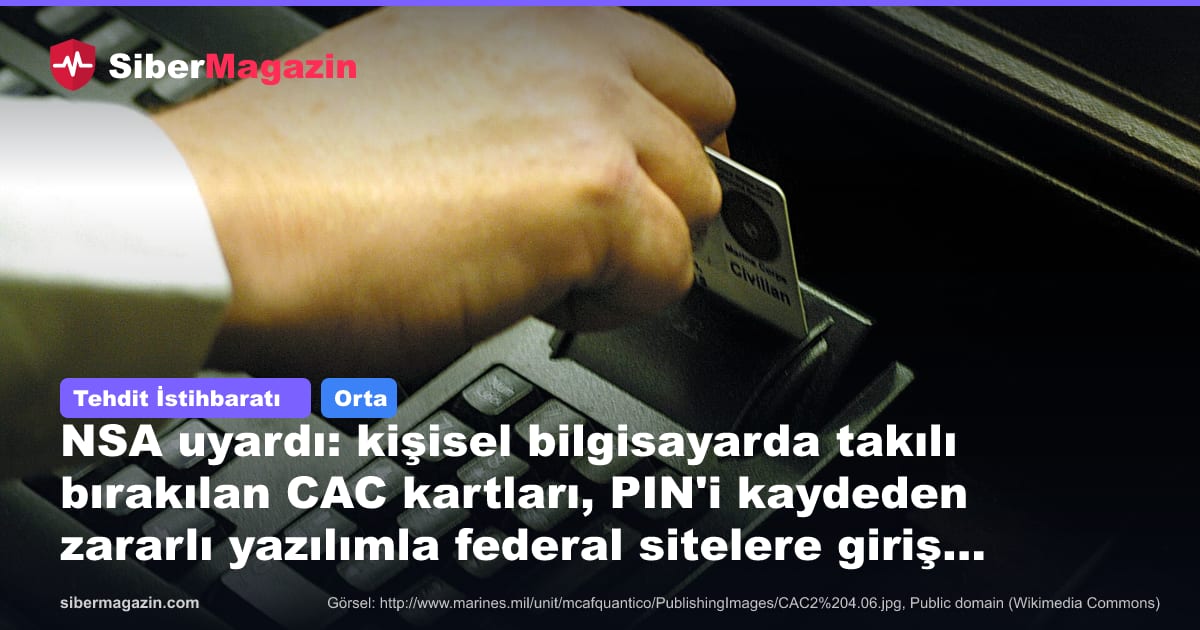
Görsel: http://www.marines.mil/unit/mcafquantico/PublishingImages/CAC2%204.06.jpg, Public domain (Wikimedia Commons)

ABD Ulusal Güvenlik Ajansı (NSA) ve Savaş Bakanlığı (eski adıyla Savunma Bakanlığı) bilgi işlem yöneticiliği, çalışanların kişisel bilgisayarlarına bağlı Common Access Card (CAC) okuyucularını hedef alan zararlı yazılımlara karşı uyarı yayımladı. Bakanlığın haber sitesinde yer alan ve SecurityWeek'in 20 Kasım'daki haftalık özetinde aktardığı uyarıya göre tehdit aktörleri, CAC okuyucusu bulunan kişisel bilgisayarlara zararlı yazılım yerleştiriyor.

CAC, ABD askeri personeli ve sivil çalışanların hem kimlik kartı hem de federal sistemlere giriş için kullandığı smart card. Kartın içindeki kimlik bilgileri dışarı kopyalanamıyor; tehdit de tam bu noktayı aşmaya dayanıyor.

SiberMagazin SiberMagazin LinkedIn'deGünün önemli zafiyet ve patch haberleri akışınızda; sayfamızı takip edin.Takip et ›

Saldırı nasıl işliyor?

Uyarıya göre zararlı yazılım, kullanıcının kart için girdiği PIN'i kaydediyor. Kart okuyucuda takılı kaldığı sürece zararlı bu PIN ile kartın kilidini açıyor ve kartın kimlik bilgileriyle federal ve bakanlık sitelerine oturum açabiliyor. Yani saldırgan kimlik bilgisini çalmak zorunda kalmıyor, kartı "ödünç" kullanıyor.

Aktarılan bilgilere göre uyarıda belirli bir zararlı yazılım ailesi ya da tehdit aktörü adı, teknik gösterge (IOC) veya etkilenen kullanıcı sayısı yer almıyor. Smart card PIN'ini keylogger ile kaydedip kart takılıyken korumalı kaynaklara erişme yöntemi yeni değil: 2011–2012'de Sykipot zararlısının bir türevi de benzer şekilde ABD savunma çalışanlarının kartlarını hedef almıştı.

Neden önemli?

Donanım tabanlı kimlik doğrulama, kimlik bilgisinin kopyalanmasını engelliyor; ancak kartın takılı olduğu cihaz ele geçirilmişse oturum açma yetkisi saldırganın eline geçebiliyor. Bu risk yalnızca CAC ile sınırlı değil: PIN ile açılan smart card ve token kullanılan her kurum, kartın yönetilmeyen kişisel cihazlarda kullanılmasıyla aynı açığa düşebilir.

Ne yapılmalı?

  1. Bakanlık ve NSA'nın önerisine göre CAC'ın kişisel bilgisayarlarda kullanımı mümkün olduğunca sınırlanmalı; bilgisayardan uzaklaşırken kart okuyucudan çıkarılmalı.
  2. Kurumlar, smart card ya da donanım token'ı ile erişime yalnızca yönetilen ve EDR kurulu cihazlardan izin veren koşullu erişim politikaları uygulamalı.
  3. Kart tabanlı oturumlarda olağan dışı saat, konum ve cihaz bilgisi için kimlik sağlayıcı kayıtları izlenmeli.
  4. Windows'ta takılı smart card okuyucuları salt okunur olarak listelenebilir:
🔒 Salt okunur komut · yapılandırmayı değiştirmez
Get-PnpDevice -Class SmartCardReader
  1. Kullanıcılara, PIN gerektiren kartların paylaşılan ya da kişisel cihazlarda takılı bırakılmaması gerektiği yeniden hatırlatılmalı.
NSACACsmart cardkimlik doğrulamazararlı yazılımABD Savaş BakanlığıPIN
🔔 NSA ve Tehdit İstihbaratı gelişmelerinden haberdar olun

Her haberi değil, yalnızca seçtiğiniz üretici ve konulardaki acil uyarıları alın: tarayıcı bildirimi ya da e-posta ile.
Haberdar ol

İlgili Haberler

ORTA
Tehdit İstihbaratı

Güncelleme: NSA, NSA Net kesintisinin ardından büyük ölçüde normal düzene döndü — bazı tesislerde "Code Orange" sürüyor, neden PHP patch'leri olarak gösterildi

YÜKSEK
Tehdit İstihbaratı

Equinor siber saldırının durdurulduğunu açıkladı; aynı hafta Norveçli elektrik şirketi Skagerak Energi de bir saldırı girişimi tespit etti

YÜKSEK
Tehdit İstihbaratı

N-able'dan Mail Assure ihlali için yeni ayrıntı: kesinti dünya genelinde, şirket sorunu önce giderdiğini düşünmüş; mailbox senkronizasyonu da kapalı

ORTA
Tehdit İstihbaratı

Önce binlerce abonelik e-postası, sonra sahte IT destek araması: Fortra mail bombing ile Teams vishing zincirine dikkat çekiyor

YÜKSEK
Tehdit İstihbaratı

İngiltere'de gizli operasyon: süpermarket ve restoranlardaki on binlerce soğutucuyu yöneten RDM kontrolcüleri internetten çekildi

ORTA
Tehdit İstihbaratı

Malwarebytes: GTA 6 heyecanı dolandırıcılara döndü; sahte Google girişi, sahte APK ve kripto cüzdan tuzakları yayılıyor