Güncelleme: NSA, NSA Net kesintisinin ardından büyük ölçüde normal düzene döndü — bazı tesislerde "Code Orange" sürüyor, neden PHP patch'leri olarak gösterildi
The Record'un aktardığı 20 Kasım sabahki çalışan sesli mesajına göre NSA "istisnalarla normal koşullarda" çalışıyor; bazı tesislerde zorunlu olmayan personel için gecikmeli açılış sürüyor. Kesintinin nedeni yaygın kullanılan PHP'yi etkileyen bakım ve patch çalışmaları olarak gösterildi; yönetim siber saldırı olmadığını savunuyor.
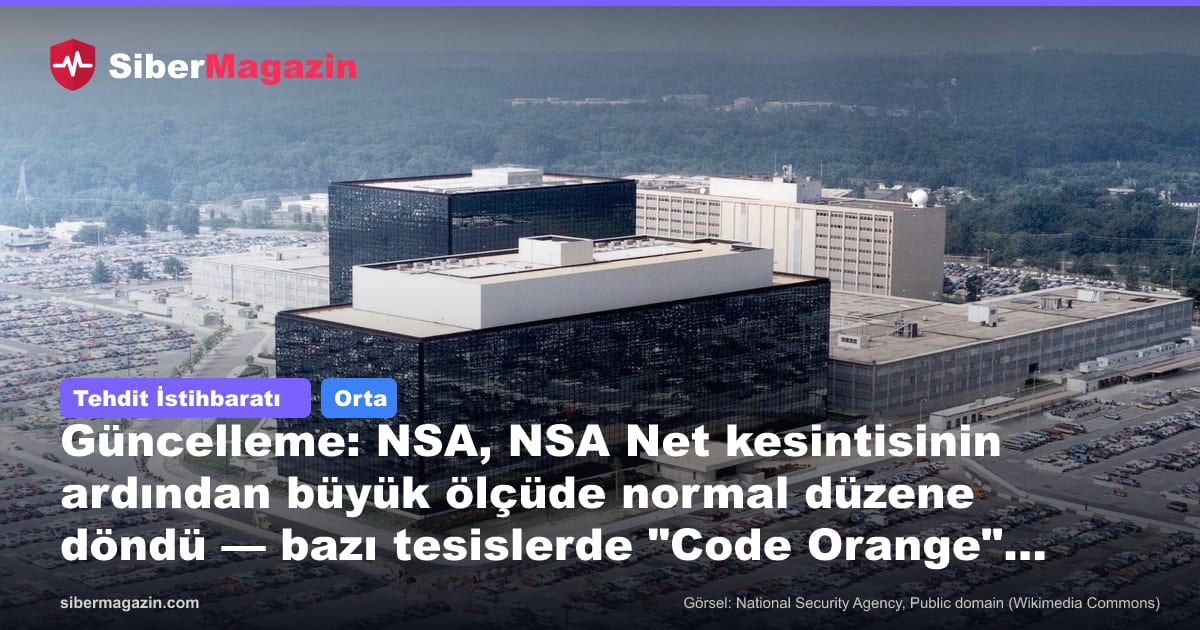
ABD Ulusal Güvenlik Ajansı (NSA), gizli iç ağı NSA Net'te hafta boyunca süren kesintilerin ardından büyük ölçüde olağan çalışma düzenine döndü. The Record'un 20 Kasım tarihli haberine göre ajansın çalışanlara yönelik cuma sabahı sesli mesaj kaydı, kurumun bugün "istisnalarla normal koşullarda" çalıştığını bildiriyor.
Olayı ilk haberimizde, DNI açıklamasının ardından ve kesintinin ikinci gününde aktarmıştık.
SiberMagazin Ajan Cüzdan100.000 TL'yi yapay zekâ yönetseydi ne olurdu? Canlı simülasyon panosu. Yatırım tavsiyesi değildir.Panoyu aç ›Ne değişti?
- Çalışma düzeni: Bazı tesisler zorunlu olmayan personel için hâlâ "Code Orange" durumunda; bu, gecikmeli açılış anlamına geliyor. Bazı çalışanların amirleriyle temas kurması isteniyor.
- Neden: The Record, kesintileri yaygın kullanılan programlama dili PHP'yi etkileyen bakım çalışmalarına bağlıyor. Ulusal İstihbarat Direktörü Jay Clayton bu hafta verdiği bir televizyon röportajında, sonrasında yapılan patch işlemlerinin bazı sistemlerin yeniden ayağa kalkmamasına yol açtığını söylemişti. Haberde CVE ya da sürüm bilgisi yok.
- NSA Georgia: Bu tesiste de çalışma aksaklıkları yaşandı. Durumu bilen iki kaynağa göre Orta Doğu odaklı istihbarat faaliyetleri olumsuz etkilenmedi.
- Operasyonel etki: Aynı kaynaklara göre kesintiler, NSA'nın Başkan Donald Trump'ın Asya ziyaretine destek kapasitesini kısıtlamadı.
- Saldırı değerlendirmesi: Yönetim yetkilileri sorunların bir siber saldırının sonucu olmadığını ve son günlerde Microsoft ürünlerini, havayolu seyahatini ve çevrim içi bankacılığı etkileyen diğer BT sorunlarıyla bağlantılı olmadığını savunuyor. NSA, The Record'un yorum talebine hemen yanıt vermedi.
Senatör Chuck Schumer'in 1 Aralık'a kadar istediği red team raporuyla ilgili yeni bir bilgi haberde yer almıyor.
Ne yapılmalı?
- Kritik iç ağlarda patch süreçleri, yalnızca açığı kapatmayı değil sistemin yeniden ayağa kalkmasını da doğrulayan bir geri dönüş (rollback) planıyla yürütülmeli; NSA olayı, patch'in kendisinin kesinti kaynağı olabileceğini gösteriyor.
- Çok sayıda iç uygulamanın dayandığı ortak bileşenler (PHP gibi) için envanter tutulmalı; aynı bileşene bağlı sistemler aynı bakım penceresinde topluca güncellenmemeli, kademeli ilerlenmeli.
- Kesinti sırasında personelin hangi kanaldan bilgilendirileceği (sesli mesaj hattı, alternatif iletişim) önceden belirlenmeli ve test edilmeli.
Her haberi değil, yalnızca seçtiğiniz üretici ve konulardaki acil uyarıları alın: tarayıcı bildirimi ya da e-posta ile.