SiberMagazin Haftalık Güvenlik RaporuHer cumartesi 14:00'te haftanın siber güvenlik gündemi değerlendiriliyor.Raporu izle ›SiberMagazin Bir dakikada siber güvenlikGünün önemli gelişmeleri kısa videolarla.Videoları izle ›
20 Kasım 2026 CumaRSSMarkaHakkımızda
SON DAKİKA
20:00 WhatsApp, bir dolandırıcılık kampanyasını durdururken bulduğu açığı kapattı: reklam yanıtı mesajı alıcının IP adresini sızdırabiliyordu (CVE-2026-23871)20:00 Güncelleme: NSA, NSA Net kesintisinin ardından büyük ölçüde normal düzene döndü — bazı tesislerde "Code Orange" sürüyor, neden PHP patch'leri olarak gösterildi19:20 Valve, Steam Machine fiyatlarının yeniden artabileceği uyarısını yaptı: neden bellek ve depolama maliyeti19:00 NSA uyardı: kişisel bilgisayarda takılı bırakılan CAC kartları, PIN'i kaydeden zararlı yazılımla federal sitelere giriş için kullanılabilir19:00 Equinor siber saldırının durdurulduğunu açıkladı; aynı hafta Norveçli elektrik şirketi Skagerak Energi de bir saldırı girişimi tespit etti18:00 Rubrik Zero Labs raporu: ransomware sonrası medyan kurtarma süresi 20 gün, her dört kurbandan biri altı haftayı aşıyor18:00 Wellington IT ihlali İngiltere'ye uzanıyor: ICO credit union'lardan bildirim almaya başladı, açık 6 Ekim'de kapatılmış ama bildirim 16 Kasım'da yapılmış17:00 N-able'dan Mail Assure ihlali için yeni ayrıntı: kesinti dünya genelinde, şirket sorunu önce giderdiğini düşünmüş; mailbox senkronizasyonu da kapalı17:00 Fort Smith saldırısının adli raporu çıktı: saldırgan ağda 24 Temmuz'dan beri vardı, Interlock'un üstlenmesi doğrulandı; polis kayıtları hâlâ erişilemez17:00 BYOD fidye grubunun imzası sesli fidye notu: New Mexico'da hastane ambulansları yönlendirdi, Vanderbilt'te mesaj derste çaldı; grubun veri iddiaları doğrulanmadı20:00 WhatsApp, bir dolandırıcılık kampanyasını durdururken bulduğu açığı kapattı: reklam yanıtı mesajı alıcının IP adresini sızdırabiliyordu (CVE-2026-23871)20:00 Güncelleme: NSA, NSA Net kesintisinin ardından büyük ölçüde normal düzene döndü — bazı tesislerde "Code Orange" sürüyor, neden PHP patch'leri olarak gösterildi19:20 Valve, Steam Machine fiyatlarının yeniden artabileceği uyarısını yaptı: neden bellek ve depolama maliyeti19:00 NSA uyardı: kişisel bilgisayarda takılı bırakılan CAC kartları, PIN'i kaydeden zararlı yazılımla federal sitelere giriş için kullanılabilir19:00 Equinor siber saldırının durdurulduğunu açıkladı; aynı hafta Norveçli elektrik şirketi Skagerak Energi de bir saldırı girişimi tespit etti18:00 Rubrik Zero Labs raporu: ransomware sonrası medyan kurtarma süresi 20 gün, her dört kurbandan biri altı haftayı aşıyor18:00 Wellington IT ihlali İngiltere'ye uzanıyor: ICO credit union'lardan bildirim almaya başladı, açık 6 Ekim'de kapatılmış ama bildirim 16 Kasım'da yapılmış17:00 N-able'dan Mail Assure ihlali için yeni ayrıntı: kesinti dünya genelinde, şirket sorunu önce giderdiğini düşünmüş; mailbox senkronizasyonu da kapalı17:00 Fort Smith saldırısının adli raporu çıktı: saldırgan ağda 24 Temmuz'dan beri vardı, Interlock'un üstlenmesi doğrulandı; polis kayıtları hâlâ erişilemez17:00 BYOD fidye grubunun imzası sesli fidye notu: New Mexico'da hastane ambulansları yönlendirdi, Vanderbilt'te mesaj derste çaldı; grubun veri iddiaları doğrulanmadı
SiberMagazin Yeni: Kullandığınız ürünlerden haberdar olun. Üretici başına önem eşiği, e-postada anında uyarı, haftalık bülten. Hesap gerekmez. Nasıl kurulur ›Haberdar ol

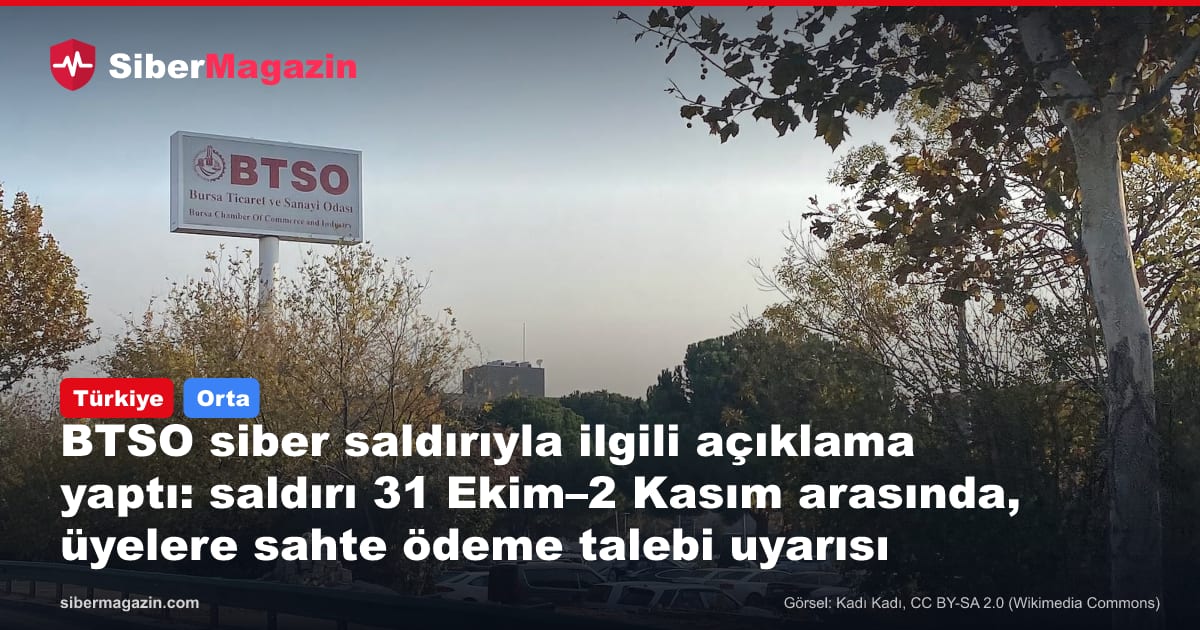
BTSO siber saldırıyla ilgili açıklama yaptı: saldırı 31 Ekim–2 Kasım arasında, üyelere sahte ödeme talebi uyarısı

Bursa Ticaret ve Sanayi Odası, bilgi sistemlerine 31 Ekim–2 Kasım 2026 arasında siber saldırı yapıldığını ve bazı kişisel verilere yetkisiz erişildiğini duyurdu. Oda, üye ödeme sistemindeki açığın kapatıldığını bildirdi ve üyelerden oda adına gelen ödeme ya da hesap değişikliği taleplerini resmi kanallardan doğrulamalarını istedi.
SiberMagazin Haber Merkezi2 dk okuma
BTSO siber saldırıyla ilgili açıklama yaptı: saldırı 31 Ekim–2 Kasım arasında, üyelere sahte ödeme talebi uyarısı
Görsel: Kadı Kadı, CC BY-SA 2.0 (Wikimedia Commons)

Bursa Ticaret ve Sanayi Odası (BTSO), bilgi sistemlerine yönelik siber saldırıyla ilgili kendi açıklamasını yayımladı. "Siber Saldırı Hakkında Bilgilendirme" başlıklı duyuru odanın sitesinde 16 Kasım 2026 tarihiyle yer alıyor; yerel basın 19 Kasım'da duyuruyu "üyelere uyarı" olarak aktardı.

Olayın ilk aşamasını, Kişisel Verileri Koruma Kurumu'nun 11 Kasım'daki ihlal bildirimi üzerinden KVKK'nın yedi ihlal duyurusunu derlediğimiz haberde yazmıştık. Kurul kararında saldırının SQL injection yoluyla yapıldığı ve ihlalin 2 Kasım'da veri tabanı hizmetinin durması üzerine fark edildiği belirtiliyordu.

SiberMagazin Kullandığınız ürünlerden haberdar olunSeçtiğiniz üreticilerde aktif istismar ve acil patch uyarıları; tarayıcı bildirimi ya da e-posta.Haberdar ol ›

Odanın açıklamasında ne var?

  • Saldırı 31 Ekim – 2 Kasım 2026 tarihleri arasında yapıldı ve bazı kişisel verilere yetkisiz erişim sağlandı.
  • Basına yansıyan açıklamaya göre üye firma ve kişilere ait kimlik, iletişim, üyelik ve tahsilat kayıtları dışarı aktarıldı. Özel nitelikli kişisel veriler ve genel muhasebe kayıtları etkilenmedi.
  • Üye ödeme sistemindeki açık kapatıldı.
  • Oda, kendisi adına iletilen ödeme talepleri ve hesap değişikliği bildirimlerinin resmi iletişim kanallarından teyit edilmesini istiyor.

Açıklamada etkilenen kişi ya da kayıt sayısı verilmiyor; somut bir phishing e-postası veya taklit edilen bir gönderici de tarif edilmiyor.

Neden önemli?

Sızan veri türleri (iletişim, üyelik, tahsilat) tam olarak sahte fatura ve "hesap numaramız değişti" senaryolarının ihtiyaç duyduğu bilgiler. Saldırgan, bir üyenin aidat ya da hizmet bedeli geçmişini bildiğinde oda adına çok inandırıcı bir ödeme talebi hazırlayabilir. Odanın uyarısı bu yüzden ihlalin kendisi kadar önemli: risk artık oda sistemlerinde değil, üyelerin muhasebe ve finans birimlerinde.

Ne yapılmalı?

  1. BTSO üyesiyseniz oda adına gelen ve IBAN değişikliği, acil ödeme ya da ek tahsilat isteyen her mesajı, mesajdaki numarayı değil odanın sitesindeki resmi telefonu arayarak doğrulayın.
  2. Muhasebe ve finans ekiplerini bilgilendirin; tedarikçi ya da kurum hesap değişikliği taleplerinde iki kişilik onay ve ikinci kanaldan teyit kuralını uygulayın.
  3. Mesajdaki bağlantılardan giriş yapmayın, parola ve doğrulama kodlarını kimseyle paylaşmayın.
  4. Kamuya açık web uygulaması işleten kurumlar için: parametreli sorgu kullanımını denetleyin, veri tabanı hesaplarını en az yetkiyle çalıştırın ve WAF kayıtlarında olağandışı sorgu desenlerini izleyin.
TürkiyeBursa Ticaret ve Sanayi OdasıBTSOKVKKveri ihlaliSQL injectionphishingsahte ödeme talebimeslek odası
🔔 Türkiye gelişmelerinden haberdar olun

Her haberi değil, yalnızca seçtiğiniz üretici ve konulardaki acil uyarıları alın: tarayıcı bildirimi ya da e-posta ile.
Haberdar ol

İlgili Haberler

ORTA
Türkiye

Güncelleme: Gaziantep merkezli 7 ildeki kripto yatırım dolandırıcılığı operasyonunda 10 şüpheli tutuklandı

ORTA
Türkiye

Mardin merkezli 11 ilde yapay zekâ görselli yatırım dolandırıcılığı operasyonu: 16 gözaltı, 95 milyon liralık şüpheli hesap hareketi

ORTA
Türkiye

42 ilde kişisel veri operasyonunda yargı aşaması: 79 gözaltı, 14 tutuklama, 36 adli kontrol

ORTA
Türkiye

İstanbul'da "siparişinizi teslim almadınız" dolandırıcılığına operasyon: 28 gözaltı, kişisel veri sorgu panelleri tespit edildi

ORTA
Türkiye

Türkiye'nin en büyük korsan dizi ve film sitelerinden Dizigom kapatıldı: ACE, Türk kolluk birimlerinin desteğiyle 16 alan adını devraldı

ORTA
Türkiye

İçişleri Bakanlığı: 12 ilde 5 günlük siber suç operasyonlarında 167 şüpheli yakalandı, 32'si tutuklandı