SiberMagazin SiberMagazin YouTube'daKısa videolar ve Haftalık Güvenlik Raporu; yeni bölümler için kanala abone olun.Kanala git ›SiberMagazin Köşe YazılarıSiber güvenlik gündemine yazarlarımızın yorumları.Yazıları oku ›
19 Kasım 2026 PerşembeRSSMarkaHakkımızda
SON DAKİKA
18:45 ZeroFox: Ransomware için erişim satan initial access broker'lar açık forumlardan Tox gibi özel kanallara taşındı; 2026'nın üçüncü çeyreği 2.381 olayla rekor18:45 Cisco Expressway'deki kritik CVE-2026-76466 PoC yayımlandıktan kısa süre sonra istismar edildi: F6, kümelenmiş cihazlardan iç ağa geçildiğini bildirdi18:45 Güncelleme: Avrupa Komisyonu siber saldırıyı resmen doğruladı — sözcü "AI ile üretilmiş siber kampanya" dedi, ilk izler 22 Ekim'de görüldü18:30 Pax Silica Filipinler'e uzanıyor: eski Clark Hava Üssü'nde 1.620 hektarlık çip, mineral ve veri merkezi bölgesi planı18:20 Cahit Arf'ın 1959'daki "düşünen makine" şeması bugünkü agentic AI'ı nasıl anlatıyor: ön hafıza, kontrol merkezi ve yardımcı hafıza18:00 TeamCity'de CVSS 9.9'luk RCE: JetBrains 2026.1.3 ve 2025.11.7 ile CVE-2026-132231 dahil 21 açığı kapattı18:00 Drupal core'da kritik installer açığı: SA-CORE-2026-017 (CVE-2026-132165) site ele geçirme ve RCE riski taşıyor18:00 vCenter'da aktif istismar edilen zero-day: Broadcom VMSA-2026-0009 ile CVE-2026-123890 kimlik doğrulama atlatma açığını kapattı17:45 ABD'de iki partiden senatörler Beyaz Saray'dan savunma amaçlı AI siber araçlarını hızlandırmasını ve AI agent'lar için güvenlik standardı istedi17:45 Lookout: Pakistan bağlantılı SpaceCobra, savunma sektörü çalışanlarını sahte iş ilanı siteleriyle GravityRAT casus yazılımına çekiyor18:45 ZeroFox: Ransomware için erişim satan initial access broker'lar açık forumlardan Tox gibi özel kanallara taşındı; 2026'nın üçüncü çeyreği 2.381 olayla rekor18:45 Cisco Expressway'deki kritik CVE-2026-76466 PoC yayımlandıktan kısa süre sonra istismar edildi: F6, kümelenmiş cihazlardan iç ağa geçildiğini bildirdi18:45 Güncelleme: Avrupa Komisyonu siber saldırıyı resmen doğruladı — sözcü "AI ile üretilmiş siber kampanya" dedi, ilk izler 22 Ekim'de görüldü18:30 Pax Silica Filipinler'e uzanıyor: eski Clark Hava Üssü'nde 1.620 hektarlık çip, mineral ve veri merkezi bölgesi planı18:20 Cahit Arf'ın 1959'daki "düşünen makine" şeması bugünkü agentic AI'ı nasıl anlatıyor: ön hafıza, kontrol merkezi ve yardımcı hafıza18:00 TeamCity'de CVSS 9.9'luk RCE: JetBrains 2026.1.3 ve 2025.11.7 ile CVE-2026-132231 dahil 21 açığı kapattı18:00 Drupal core'da kritik installer açığı: SA-CORE-2026-017 (CVE-2026-132165) site ele geçirme ve RCE riski taşıyor18:00 vCenter'da aktif istismar edilen zero-day: Broadcom VMSA-2026-0009 ile CVE-2026-123890 kimlik doğrulama atlatma açığını kapattı17:45 ABD'de iki partiden senatörler Beyaz Saray'dan savunma amaçlı AI siber araçlarını hızlandırmasını ve AI agent'lar için güvenlik standardı istedi17:45 Lookout: Pakistan bağlantılı SpaceCobra, savunma sektörü çalışanlarını sahte iş ilanı siteleriyle GravityRAT casus yazılımına çekiyor
SiberMagazin Yeni: Kullandığınız ürünlerden haberdar olun. Üretici başına önem eşiği, e-postada anında uyarı, haftalık bülten. Hesap gerekmez. Nasıl kurulur ›Haberdar ol

Güncelleme: Avrupa Komisyonu siber saldırıyı resmen doğruladı — sözcü "AI ile üretilmiş siber kampanya" dedi, ilk izler 22 Ekim'de görüldü

Avrupa Komisyonu, personel sistemlerini etkileyen saldırının ekim ayında başladığını ve herkese açık bir yapay zekâ aracıyla yürütüldüğünü doğruladı. Sözcü Thomas Regnier, personeli geniş ölçekte etkileyen bir veri ihlali kanıtı ve fidye talebi olmadığını söyledi; aracın adı resmi olarak açıklanmadı.
SiberMagazin Haber Merkezi2 dk okuma
Güncelleme: Avrupa Komisyonu siber saldırıyı resmen doğruladı — sözcü "AI ile üretilmiş siber kampanya" dedi, ilk izler 22 Ekim'de görüldü
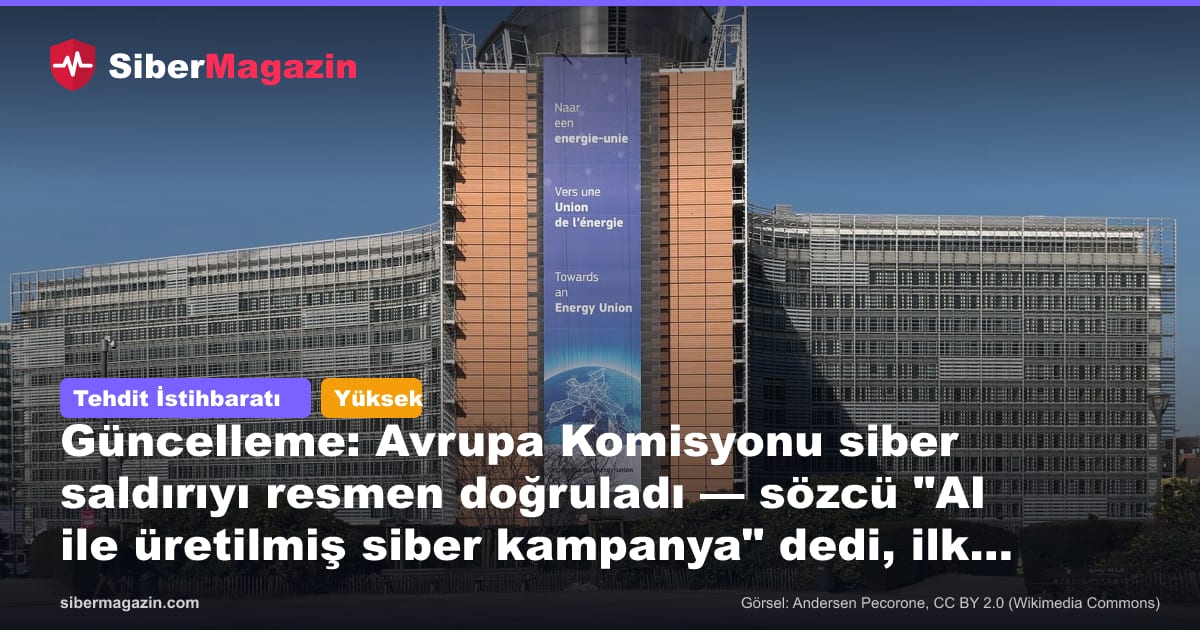
Görsel: Andersen Pecorone, CC BY 2.0 (Wikimedia Commons)

Avrupa Komisyonu'nun personel sistemlerine yönelik saldırıyı bugün öğleden sonra ilk haberimizde Politico ve Reuters'a dayanarak aktarmıştık. O haberde yapay zekâ aracı bilgisi resmi olarak doğrulanmamıştı. Komisyon 19 Kasım akşamı olayı resmen doğruladı.

Komisyon ne açıkladı?

The Record'un aktardığına göre Komisyon sözcüsü Thomas Regnier, saldırının ilk izlerinin 22 Ekim'de tespit edildiğini söyledi ve olayı "AI ile üretilmiş bir siber kampanya" olarak tanımladı. Kullanılan aracın adını ve saldırganların amacını açıklamadı.

SiberMagazin Bir dakikada siber güvenlikGünün önemli gelişmeleri kısa videolarla.Videoları izle ›

Komisyonun doğruladığı adımlar şunlar: - Tespit edilen kampanyaya karşı gerekli önlemler alındı, bazı servisler koruma amacıyla kapatıldı. - Etkilenen kişiler bilgilendirildi, diğer sistemler önleyici olarak kontrol ediliyor. - CERT-EU ve Avrupa Veri Koruma Denetçisi (EDPS) ile temas sürüyor.

Regnier'e göre soruşturmacılar Komisyon personelini geniş ölçekte etkileyen bir veri ihlali kanıtı bulmadı ve bilinen bir fidye talebi yok. Soruşturma devam ediyor. Olayın neden daha önce duyurulmadığı sorusuna, savunma önlemlerini kamuoyuyla paylaşmanın bu önlemleri zayıflatabileceğini söyleyerek yanıt verdi.

ARTEX bağlantısı hâlâ resmi değil

Aracın ARTEX olduğu bilgisi Politico'nun CERT-EU'ya dayandırdığı habere ait; Komisyon bu adı doğrulamadı. The Record'a göre ARTEX temmuz ayında yayımlanan, ticari AI modellerini kullanarak açık bulma ve istismar etme sürecini otomatikleştiren açık kaynak bir platform. FBI geçen hafta yayımladığı uyarıda aracın hem suç grupları hem de devlet destekli gruplar tarafından kullanıldığını, bazı saldırılarda ilk hedeflemeden yetkili erişime üç saatten kısa sürede ulaşıldığını bildirmişti.

Komisyonun bu yıl açıkladığı üçüncü siber olay bu: ocakta Ivanti yazılımı üzerinden, martta bulut altyapısında olaylar yaşanmıştı. Yetkililer olaylar arasında bir bağlantı kurmadı.

Neden önemli?

Bir AB kurumunun saldırıda yapay zekâ aracı kullanıldığını resmi ağızdan kabul etmesi, "AI destekli saldırı" tartışmasını tahminden olguya taşıyor. Saldırının ilk izi ile kamuoyu açıklaması arasında yaklaşık dört hafta var.

Ne yapılmalı?

  1. İnternete açık cihaz ve uygulamaların patch sürelerini gözden geçirin; otomatik istismar araçları açık ile istismar arasındaki süreyi kısaltıyor.
  2. İK, bordro ve sağlık gideri sistemleri gibi arka ofis uygulamalarını kritik varlık envanterine alın, loglarını SIEM'e bağlayın.
  3. Komisyon personelini ya da AB kurumlarıyla çalışanları hedefleyen, bu olayı bahane eden phishing e-postalarına karşı kullanıcıları uyarın.
Avrupa KomisyonuABCERT-EUEDPSARTEXyapay zekâAI destekli saldırıkamupersonel sistemleri
🔔 Avrupa Komisyonu ve Tehdit İstihbaratı gelişmelerinden haberdar olun

Her haberi değil, yalnızca seçtiğiniz üretici ve konulardaki acil uyarıları alın: tarayıcı bildirimi ya da e-posta ile.
Haberdar ol

İlgili Haberler

ORTA
Tehdit İstihbaratı

ABD'de iki partiden senatörler Beyaz Saray'dan savunma amaçlı AI siber araçlarını hızlandırmasını ve AI agent'lar için güvenlik standardı istedi

ORTA
Tehdit İstihbaratı

Lookout: Pakistan bağlantılı SpaceCobra, savunma sektörü çalışanlarını sahte iş ilanı siteleriyle GravityRAT casus yazılımına çekiyor

YÜKSEK
Tehdit İstihbaratı

Equinor güncelledi: siber saldırıdan etkilenen sistemlerin onarımı zaman alacak, çalışanlar uygulamalara erişimde sorun yaşayabilir

ORTA
Tehdit İstihbaratı

Coinbase, sahte Tesla yayınındaki Elon Musk deepfake'ine giden 4,7 milyon dolarlık kripto transferini durdurduğunu açıkladı

ORTA
Tehdit İstihbaratı

GTA VI çıkmadan dolandırıcılar sahada: sahte Google girişi, ucuz anahtar, Android APK ve wallet drainer tuzakları

ORTA
Tehdit İstihbaratı

ABD, dolandırıcılık ve sextortion ağlarına karşı Threat Disruption Center kurdu: özel şirketler ödemeleri durduracak, domain ve hesapları kapatacak